Connect with us

מוצרי אבטחת מידע

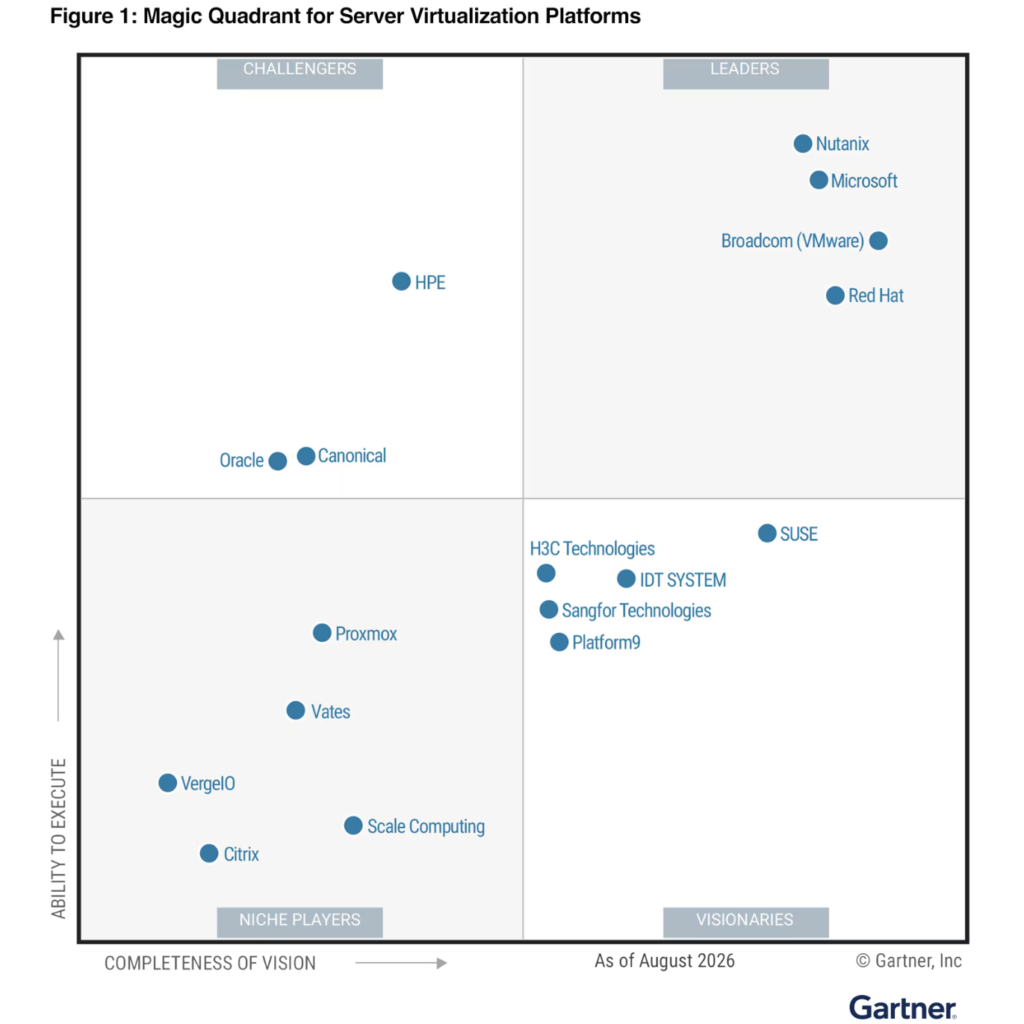
ההכרה משקפת את התנופה של HPE Morpheus Software ואת האסטרטגיה המציעה לארגונים יותר מתחליף ל-Hypervisor באמצעות פלטפורמה פתוחה ומאוחדת לניהול סביבות ענן היברידיות
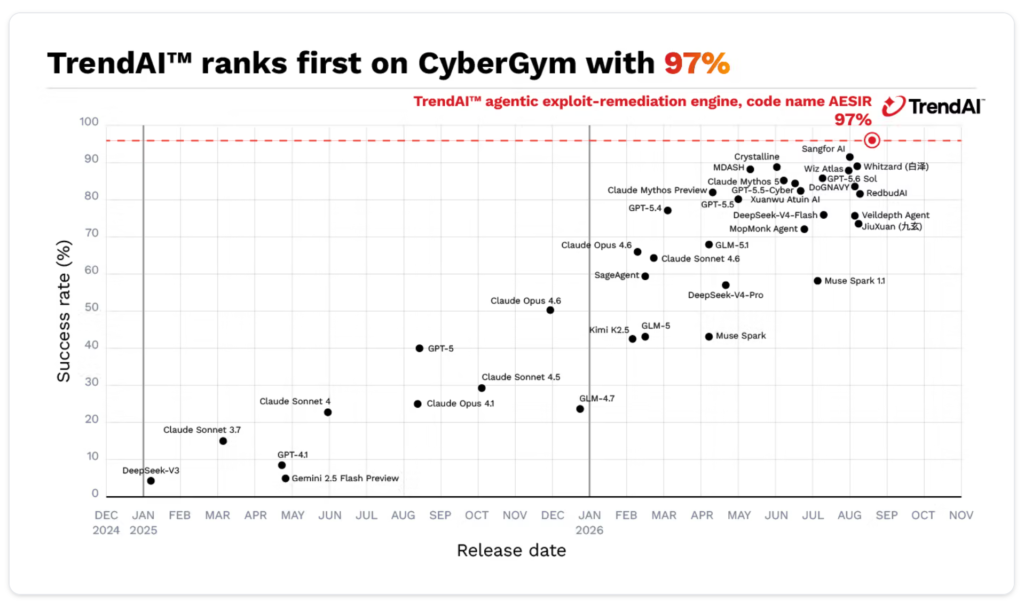
מנוע ה-Agentic AI  של TrendAI לתיקון חולשות הניתנות לניצול, הנושא את שם הקוד AESIR , דורג במקום הראשון ב-CyberGym , מדד הערכה עצמאי לכלי אבטחה מבוססי בינה מלאכותית. TrendAI השיגה שיעור הצלחה של 97%, התוצאה הגבוהה ביותר מבין כל המשתתפים בטבלת הדירוג, וכמעט ארבע נקודות אחוז יותר מהמוביל הקודם, שרשם ציון של 93.2% ב-8 באוגוסט 2026.
קודי QR הפכו לחלק שגרתי מהחיים הדיגיטליים, אבל אותה נוחות בדיוק מנוצלת גם על ידי תוקפים. במקום לשלוח קישור זדוני שקל יחסית לזהות ולחסום, הם מטמיעים את כתובת היעד בתוך קוד QR ומנסים לגרום לעובדים לסרוק אותו מהטלפון. כך התקיפה עוברת מהמחשב הארגוני המוגן יחסית למכשיר שבו לעיתים קיימות פחות שכבות אבטחה
עובדים פותחים חשבונות ענן, מתקינים תוספים לדפדפן ומשתמשים בכלי AI כדי לעבוד מהר יותר, לעיתים בלי שמחלקת ה-IT בכלל מודעת לכך. נתונים מהשוק מראים כי ארגון ממוצע משתמש כבר ב-106 אפליקציות SaaS, בעוד 59% מאנשי ה-IT מודאגים משימוש בכלים שלא אושרו
חברת אבטחת המידע והסייבר ESET מזהירה כי השתלטות על חשבון הדוא"ל יכולה לאפשר לתוקפים גישה לחשבונות נוספים, למידע אישי ולמערכות ארגוניות. במחצית השנייה של 2025 זיהתה החברה עלייה של 36% בקבלת מכתבי דוא"ל זדוניים
חטיבת המחקר שלTrendAI  פרסמה מחקר חדש המצביע על משטח תקיפה בלתי נראה החושף סיכון אבטחתי חסר תקדים המאיים על ליבת תשתיות המחשוב של ארצות הברית. המחקר זיהה6,300  מערכות בקרה תעשייתיות(ICS) ומערכות אוטומציה למבנים(BAS) המחוברות ישירות לאינטרנט הציבורי בטווח של פחות מקילומטר אחד מ-1,063 מרכזי נתונים מרכזיים ברחבי המדינה.
צילום מסך של העברה בנקאית, הזמנה, החזר כספי או שיחה יכול להיראות אמין לחלוטין, אך כיום ניתן לזייף אותו בקלות יחסית באמצעות כלי עריכה ובינה מלאכותית. לכן, ב-ESET ממליצים שלא להסתמך על צילום מסך בלבד, אלא לאמת את המידע ישירות מול הבנק, האפליקציה או המערכת המקורית.