Connect with us

TrendAI

המרדף הדיגיטלי אחרי הכסף הגדול: חברת TrendAI מפרסמת את מחקר "Modern Bank Heists" לשנת 2026 ומציגה מציאות מדאיגה. קרטלי פשיעה בינלאומיים חמושים בסוכני AI אוטונומיים משתקים את יכולות התגובה של מוסדות פיננסיים, מנצלים מתקפות API וטכניקות סטגנוגרפיה מתוחכמות, וקוצרים מיליארדי דולרים. במקביל, הדו"ח חושף כשל משילות חמור: 54% מהבנקים קפאו תקציבית, ופונקציית האבטחה נותרה כפופה ל-CIO.
כשההאקרים משתמשים בכלים הרשמיים של היצרן: חוקרי TrendAI מנתחים את התרעת CISA (דוח AA26-097A) על השתלטות תוקפים איראנים על תשתיות מים ואנרגיה בארה"ב. הארכיטקט הבכיר קיריל גלפנד מסביר כיצד התוקפים שינו את לוגיקת הבקרים ונטרלו מנגנוני חירום מבלי לנצל אפילו חולשת אבטחה אחת. בפנים: מודל ההגנה הדו-שכבתי מבוסס TXOne EdgeIPS ופתרונות ה-Virtual Patching של ZDI.
פרדוקס הסייבר של 2026: קבוצת המחקר TrendAI מפרסמת את דוח סיכוני הסייבר השנתי, ומציגה תמונה מורכבת. לצד ירידה קלה במדד הסיכון העולמי (CRI), חל זינוק מדהים של 236% במתקפות כופר, כאשר קבוצת Qilin מובילה את המגמה. הדו"ח מזהה את מגזרי הבריאות והחקלאות כחזית הסיכון, ומסמן את ניהול הזהויות בענן (Identity) כעקב האכילס המרכזי של הארגון המודרני.
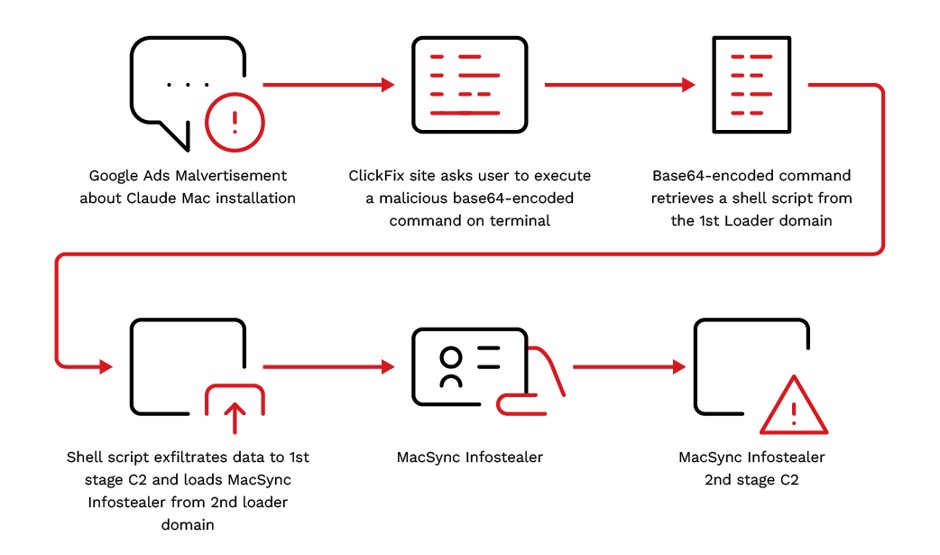
האם ה-AI שלכם בוגד בכם? חוקרי TrendAI חושפים קמפיין Malvertising מתוחכם בשם "ClickFix" שהפיל בפח מעל ל-2,000 קורבנות, בעיקר אנשי פיתוח וטכנולוגיה. באמצעות ניצול תכונת שיתוף הצ'אטים הרשמית של Claude.ai ומודעות Google Ads, גרמו התוקפים למשתמשים להריץ פקודות מסוף זדוניות שהורידו את נוזקת MacSync לקצירת סיסמאות, מפתחות SSH וארנקי קריפטו.
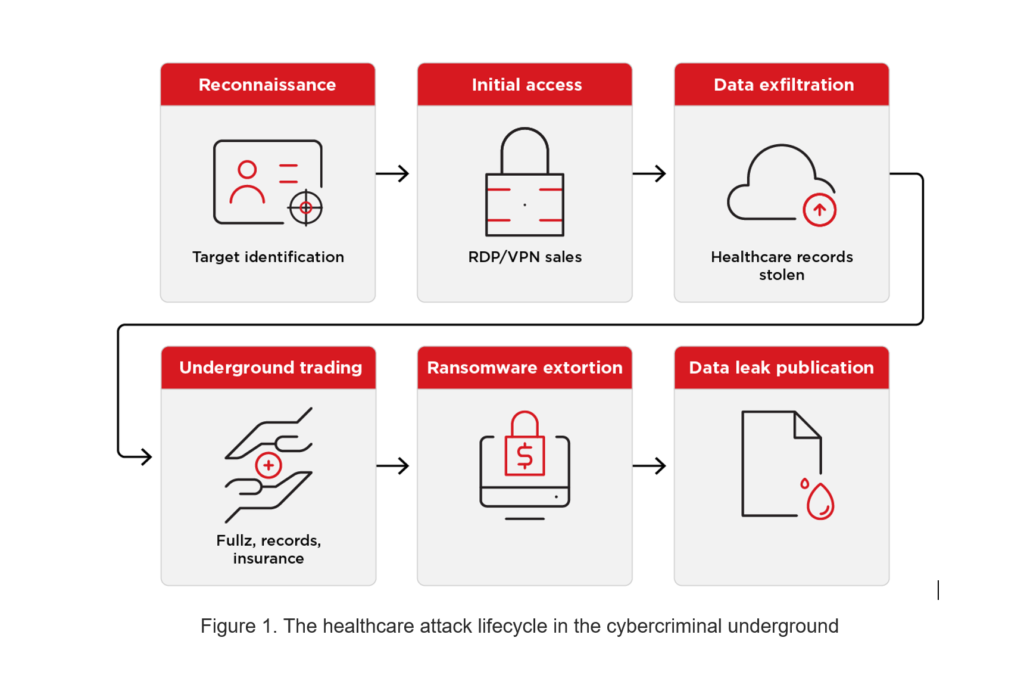
למה נתונים רפואיים שווים יותר מכרטיסי אשראי? מחקר עומק של TrendAI חושף אקו-סיסטם פלילי משומן שמתמקד בגניבת רשומות רפואיות. מדובר ב"נכס פלילי" בעל חיי מדף אינסופיים המאפשר הונאות מורכבות. בפנים: שרשרת האספקה של התוקפים, הדומיננטיות של קבוצות הכופר Rhysida ו-Interlock, ומדריך מעשי לארגוני בריאות להגנה אקטיבית.
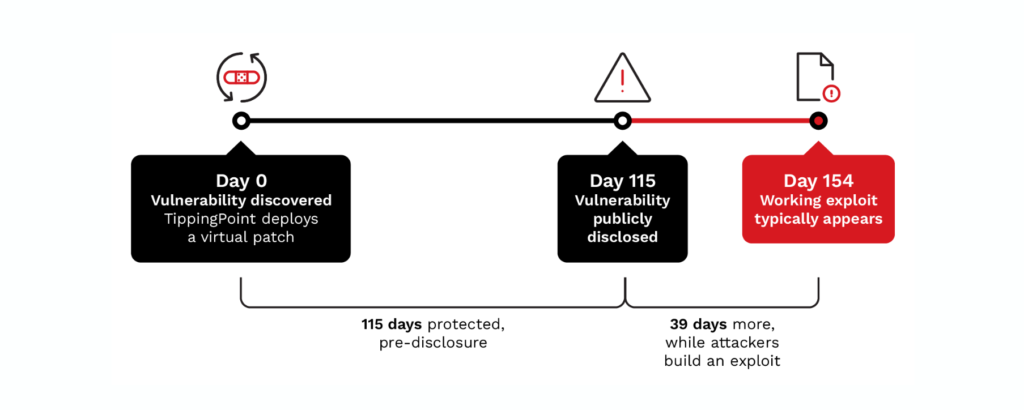
ה-AI בשירות המגינים: חברת TrendAI מכריזה על הצטרפותה ל-Project Glasswing – יוזמת הדור הבא של חברת אנטרופיק (Anthropic) לאבטחת תשתיות תוכנה קריטיות. במסגרת השותפות, חוקרי האיומים של החברה ישלבו את מודל ה-Frontier AI המתקדם Claude Mythos Preview כדי להאיץ סריקות קוד, לתעדף חשיפה אחראית ולבצע תיקונים וירטואליים (Virtual Patching) עוד לפני פגיעה בארגונים.
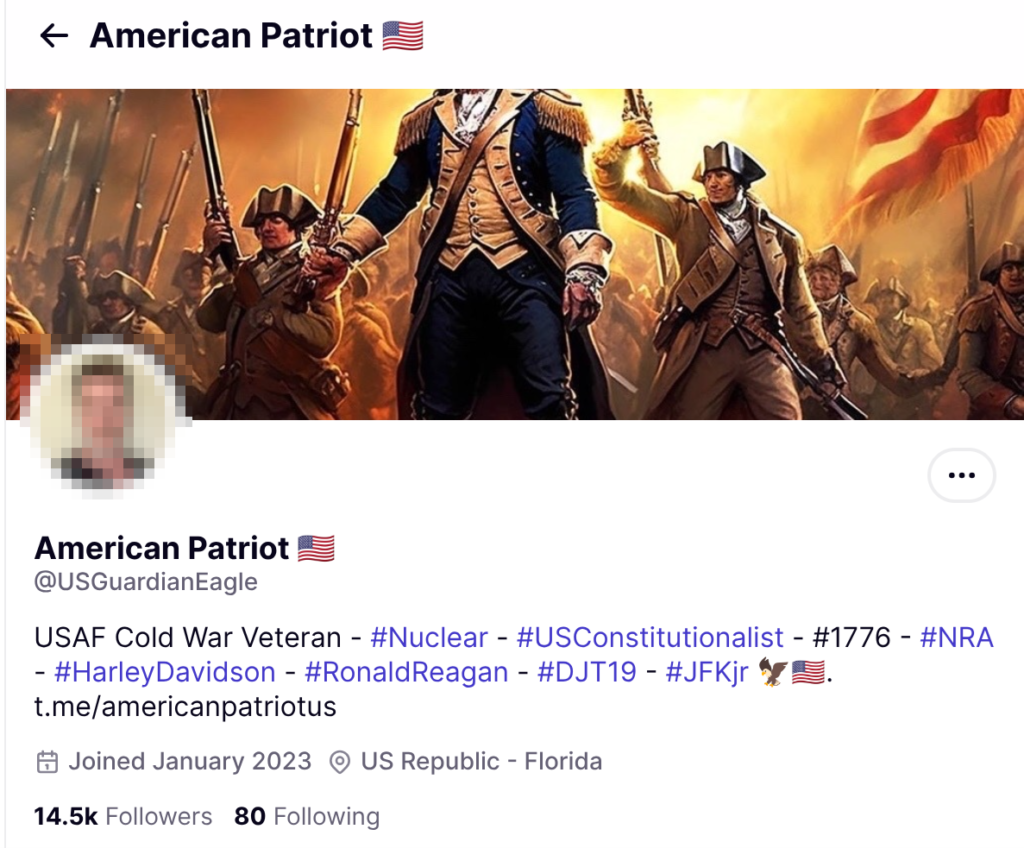
צבא של איש אחד בחסות הבינה המלאכותית: חוקרי TrendAI חושפים את מבצע "Quantum Patriot" – רשת השפעה והונאה פיננסית רחבת היקף שנוהלה על ידי תוקף בודד. באמצעות גרסה פרוצה של Google Gemini ששימשה כשותפה לפשע, הצליח התוקף לייצר תכני פישינג מתוחכמים, לפרוץ לעשרות אתרי וורדפרס, ולהפיץ נוזקות קריפטו תחת פרסונה מזויפת של חייל אמריקאי.
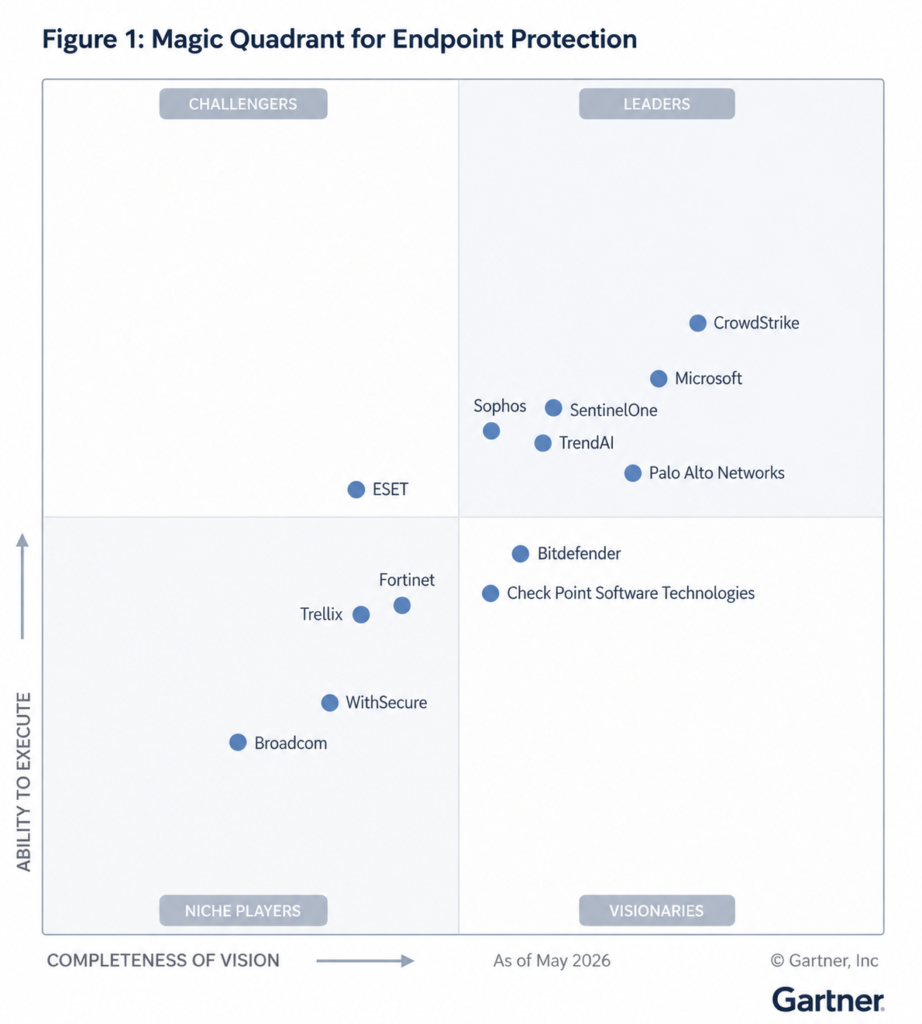
אף ספק אחר לא הגיע להישג כזה: TrendAI מוכתרת שוב כמובילה בדוח גרטנר לשנת 2026 להגנת נקודות קצה (Endpoint Protection) – שנה ה-21 ברציפות! בפנים: הציונים הגבוהים ביותר שקיבלה הפלטפורמה בתרחישי Workspace ו-On-premises, היתרונות של מודיעין האיומים מבית ZDI, והדרך שבה TrendAI Vision One מאחדת את אבטחת הארגון בעידן ה-AI.
אירוע סייבר פעיל בישראל: חוקרי TrendAI חושפים כי עשרות ארגונים מכל המגזרים מותקפים בימים האחרונים באמצעות ניצול כלי הניהול הלגיטימי ScreenConnect. התוקפים עוקפים מערכות הגנה מסורתיות באמצעות שימוש בכלים "תמימים" (RMM) – קראו את ההמלצות הדחופות לציד איומים והקשחת מערכות.