חדשות
אחרי תקופה שקטה: ESET מזהה חזרה של קבוצות סייבר איראניות לפעילות נגד ישראל
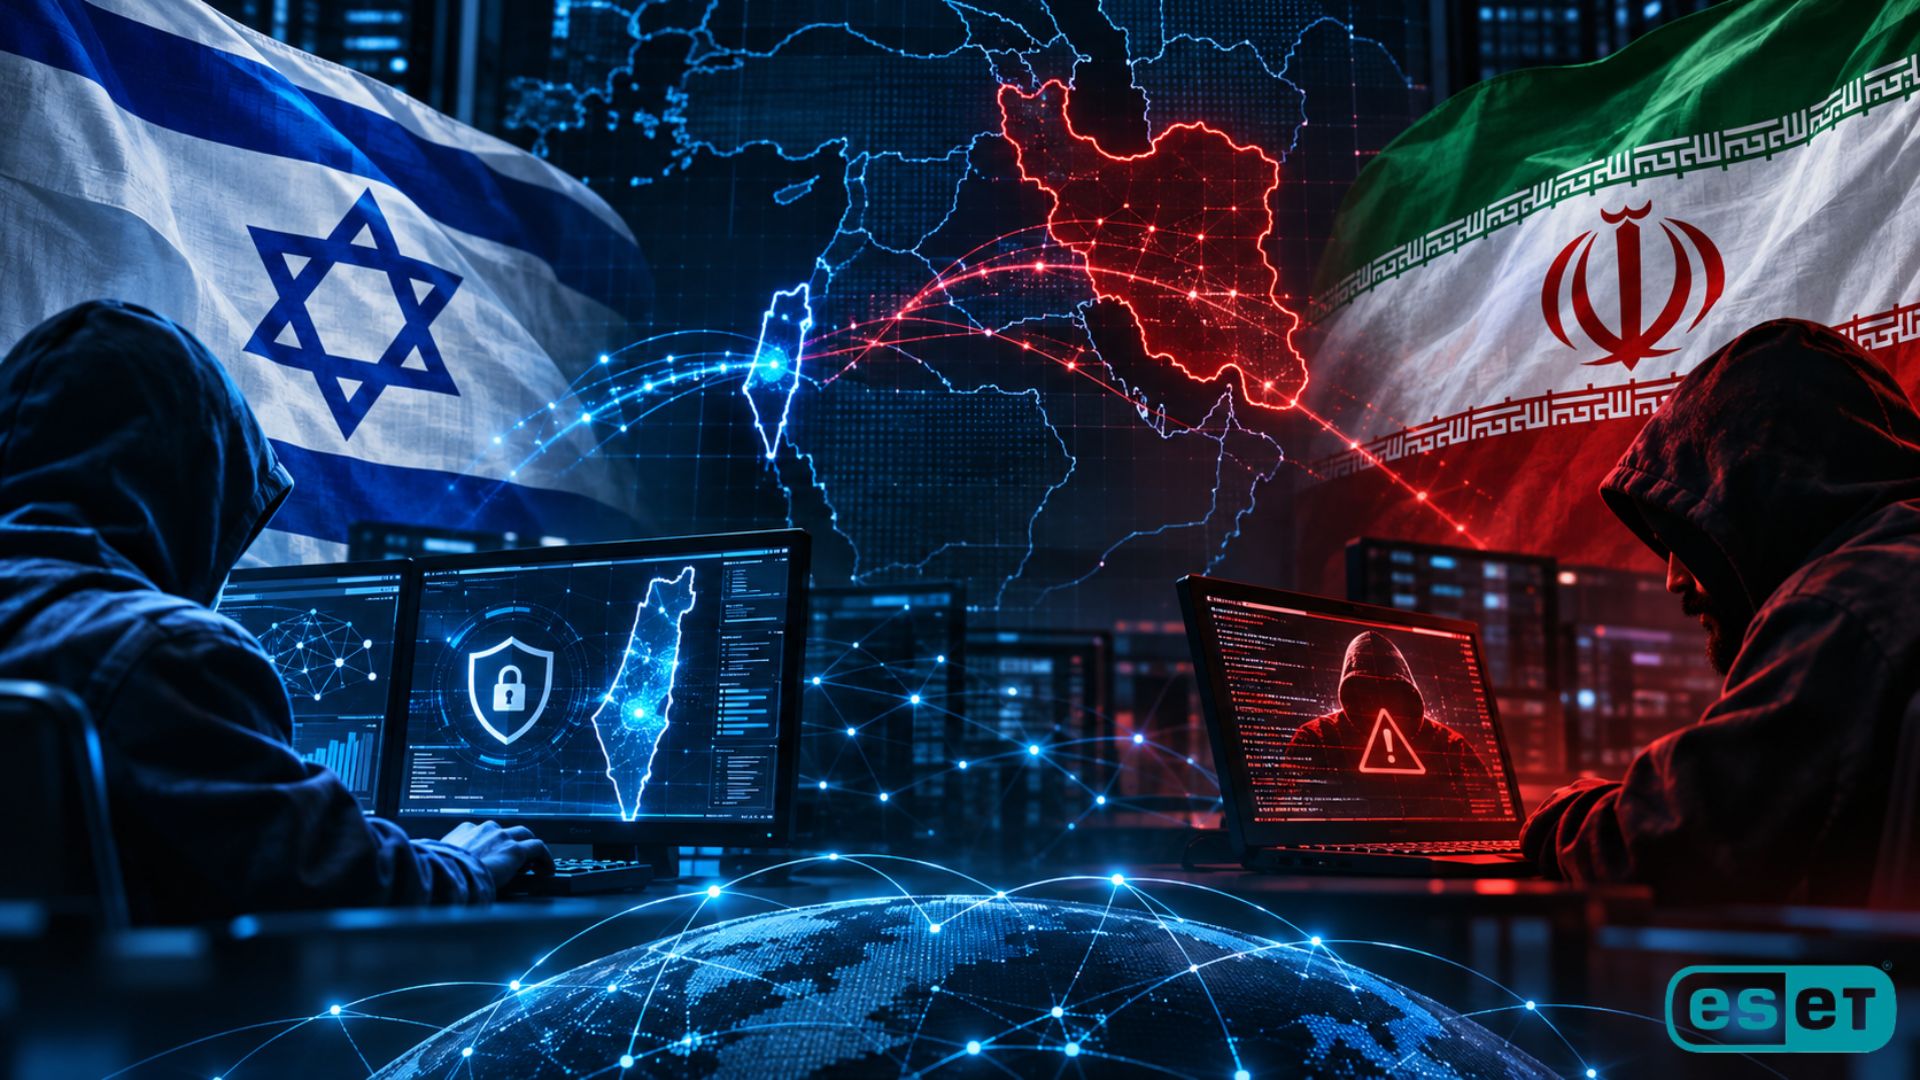
דוח חדש של חברת אבטחת המידע והסייבר ESET חושף עלייה בפעילות של קבוצות תקיפה המזוהות עם איראן, לאחר תקופה שבה נרשמה ירידה בפעילותן. חוקרי החברה זיהו פעילות נגד גופים בישראל ממגוון מגזרים, לצד שימוש בכלי AI עבור קיצור ושכלול המתקפות. על פי הערכת החוקרים, מגבלות האינטרנט שהטיל המשטר האיראני היו ככל הנראה אחד הגורמים לירידה הקודמת בפעילות
חברת אבטחת המידע והסייבר ESET חושפת בדוח חדש כי קבוצות סייבר המזוהות עם איראן חידשו את פעילותן נגד גופים בישראל, לאחר תקופה שקטה יחסית. במסגרת מחקר שבחן את פעילותן של קבוצות תקיפה מתקדמות (APT) בין אפריל לספטמבר 2026, זיהו חוקרי החברה עלייה בפעילות של קבוצות המזוהות עם המזרח התיכון בהשוואה לתקופת הדיווח הקודמת. על פי הממצאים, העלייה נבעה בעיקר מחזרתן לפעילות של קבוצות תקיפה איראניות מוכרות, כאשר מרבית פעילותן כוונה נגד גופים בישראל ממגוון מגזרים.
בין הקבוצות שחידשו את פעילותן נמצאות MuddyWater ו-FilthyFeline, תת-קבוצה של OilRig, מערך תקיפה המזוהה עם איראן. מדובר בקבוצות מוכרות לחוקרי אבטחת המידע, שפעילותן נמצאת במעקב מתמשך של ESET. לאחר שבתקופת הדיווח הקודמת נרשמה ירידה בפעילותן, זיהו החוקרים בחודשים האחרונים התעוררות מחודשת, כאשר ישראל נמצאת במוקד הפעילות שתועדה באזור.
מה גרם לירידה בפעילות הקבוצות האיראניות?
לפי הערכת חוקרי ESET, מגבלות הגישה לאינטרנט שהטיל המשטר האיראני פגעו ביכולתן של קבוצות התקיפה לפעול באופן יעיל. מגבלות אלה הקשו ככל הנראה על פעילותן, אף שמדובר בגורמים בעלי יכולות סייבר מתקדמות.
כעת, לצד חזרתן לפעילות, החוקרים זיהו גם שימוש בכלי AI מתקדמים עבור אוטומציות תקיפה. ממצאים אלה עשויים להעיד על חידוש מאמצי הפיתוח של כלי תקיפה בקרב חלק מהקבוצות המזוהות עם איראן, ולא רק על חזרה לשימוש בכלים שהיו ברשותן בעבר. בדוח מציינים החוקרים כי ההתפתחויות הללו מהוות חלק מההתעוררות המחודשת של פעילות הסייבר האיראנית במהלך תקופת המחקר.
מאיר פרידמן, מנכ"ל קומסקיור, נציגת ESET בישראל: "חזרתן לפעילות של קבוצות איראניות מוכרות, לצד פיתוח ועדכון של כלי התקיפה שלהן, היא תזכורת לכך שאיומי הסייבר ממשיכים להתפתח גם בתקופות שבהן נרשמת ירידה בפעילות הגלויה. העובדה שהפעילות שתועדה כוונה נגד גופים בישראל ממגוון מגזרים מדגישה כי ארגונים אינם יכולים להסתמך רק על תקופות של שקט יחסי, אלא נדרשים להקפיד על אימוץ פתרונות הגנה מתקדמים, ניטור מתמשך, עדכוני אבטחה ויכולת לזהות פעילות חשודה ולהגיב אליה בזמן".
ישראל במוקד הפעילות שתועדה
המסקנות מהדוח של ESET מצביעות על כך שחזרתן לפעילות של הקבוצות האיראניות הייתה הגורם המרכזי לעלייה בפעילות קבוצות התקיפה המזוהות עם המזרח התיכון בתקופת המחקר. בניגוד לאירוע סייבר נקודתי, הדוח מתאר מגמה שנצפתה לאורך מספר חודשים, שבמהלכם זוהתה פעילות של קבוצות תקיפה מוכרות נגד יעדים בישראל מתחומים שונים.
הדוח מבוסס בעיקר על נתוני טלמטריה שנאספו באמצעות מערכות ESET ואומתו על ידי חוקרי החברה, כחלק ממעקב אחר פעילותן של קבוצות תקיפה מתקדמות. הדוח אינו חושף את זהות הגופים הישראליים שהיו יעד לפעילות, את מספרם או את היקף הפגיעה בהם, אך הוא מצביע על שינוי התנהגות ביחס לתקופת הדיווח הקודמת: קבוצות סייבר המזוהות עם איראן חזרו לפעילות, ובמקביל זוהו סימנים להמשך פיתוח יכולות התקיפה שלהן.