מוצרי אבטחת מידע
חברת Safetica חושפת: ChatGPT ו-Copilot אחראים ליותר מ-80% מפעילות ה-AI שנחסמה בארגונים
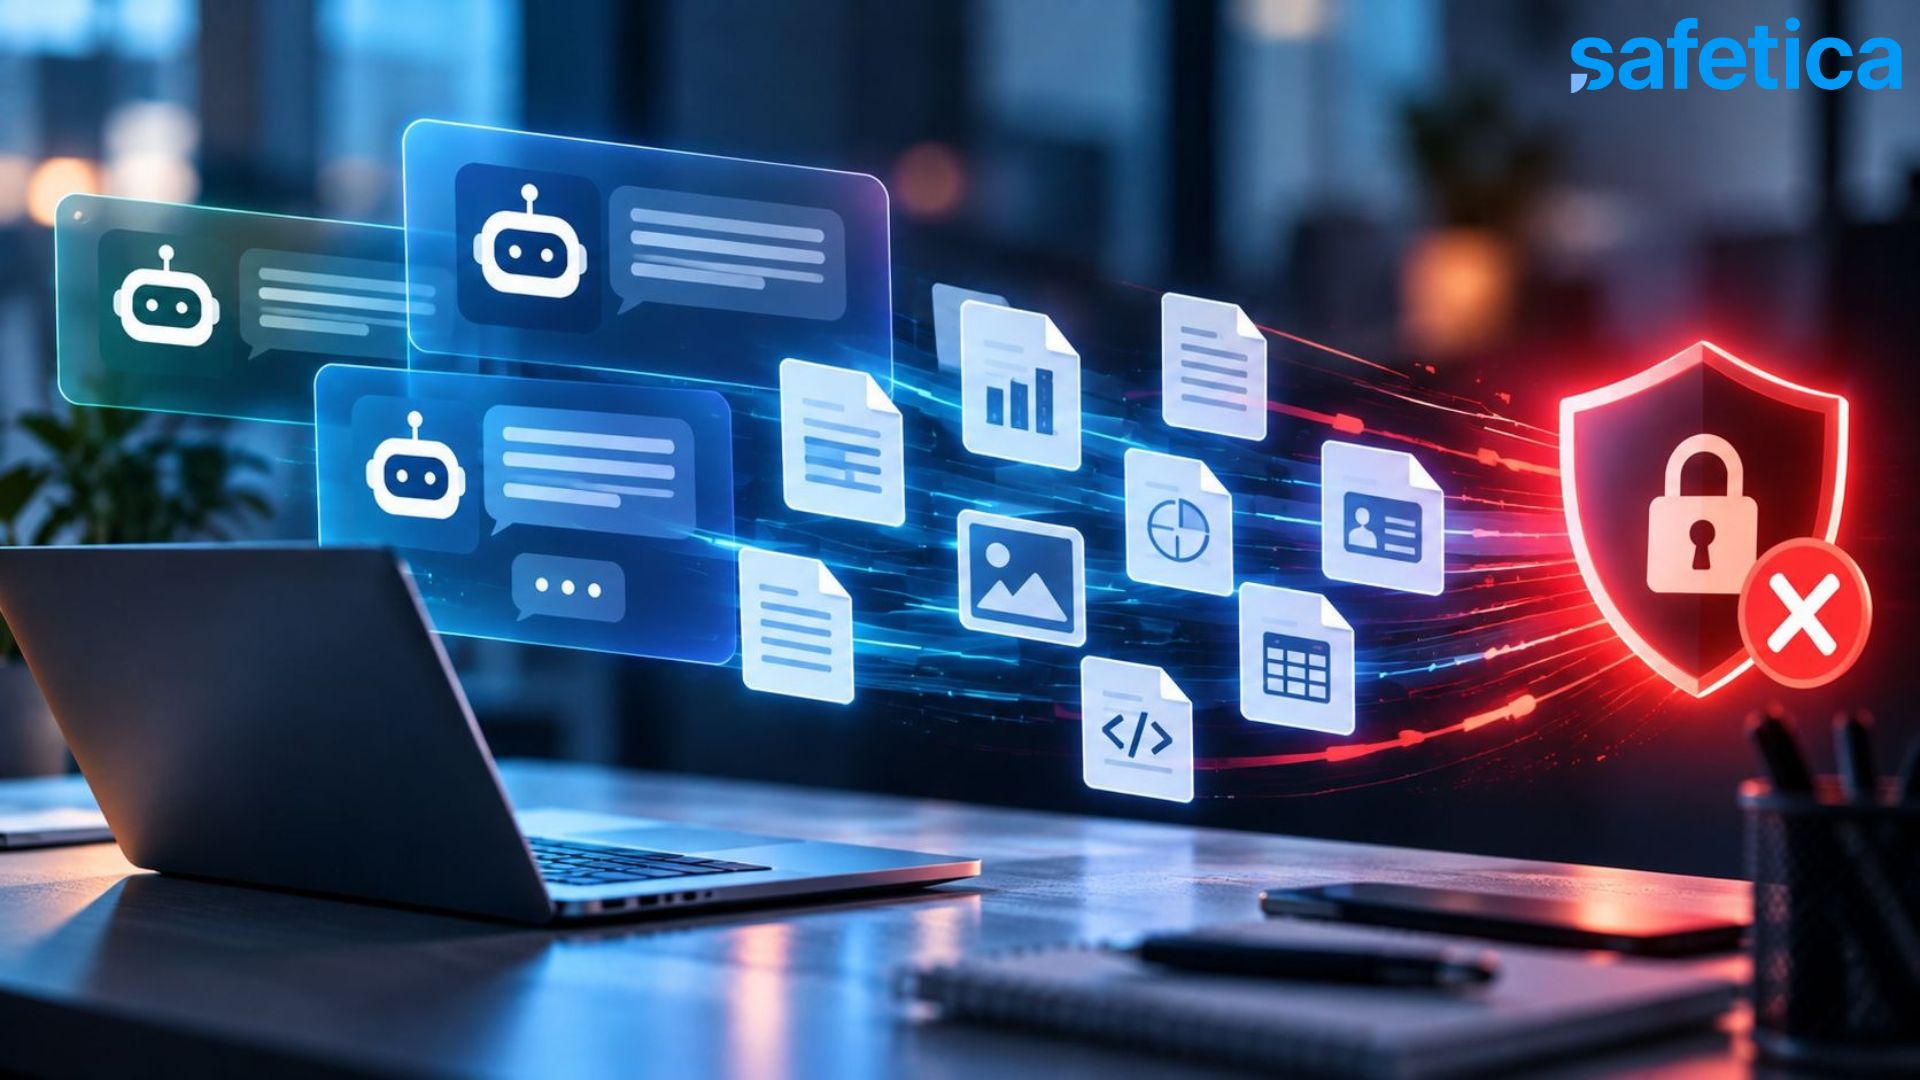
נתונים שפרסמה חברת סייפטיקה, המתמחה במניעת דליפת מידע ארגוני, מצביעים על הסיכונים הכרוכים בשימוש בכלי בינה מלאכותית במקום העבודה. לפי ממצאי החברה, כלי AI הפכו לקטגוריית היישומים המסוכנת המובילה מבחינת התנהגות משתמשים, כאשר היקף הפעילות החסומה של ChatGPT כמעט הוכפל בתוך רבעון אחד.
השימוש בכלי בינה מלאכותית הולך ומתרחב בארגונים, כאשר עובדים נעזרים בהם לניתוח נתונים, כתיבת מסמכים, פיתוח תוכנה וביצוע משימות שוטפות. לצד היתרונות בהתייעלות ובחיסכון בזמן, השימוש בטכנולוגיה מעלה חשש להעברת מידע עסקי רגיש למערכות חיצוניות, במיוחד כאשר מדובר בנתונים פיננסיים, פרטי לקוחות, קניין רוחני וקוד מקור שאינם מיועדים לחשיפה מחוץ לארגון.
על פי דוח מגמות הגנת המידע של חברת Safetica, ברבעון השני של 2026 כלי AI היו אחראים ל-40.7% מההתראות על שימוש ביישומים מסוכנים בקרב לקוחות החברה. עוד עולה כי ChatGPT ו-Microsoft Copilot ריכזו יחד 82.3% מפעילות ה-AI שנחסמה במערכות סייפטיקה, כאשר חלקו של ChatGPT עמד על 44.8% ושל Copilot על 37.5%. הנתונים משקפים פעולות שנחסמו בהתאם למדיניות האבטחה בארגונים שנבדקו, ולא בהכרח אירועים שבהם התרחשה דליפת מידע בפועל.
אחד האתגרים שעולים מהממצאים הוא תופעת ה-Shadow AI, שבמסגרתה עובדים משתמשים ביישומי בינה מלאכותית ללא אישור או ידיעה של מחלקות מערכות המידע. במקרים כאלה, גם פעולות המתבצעות כחלק מהעבודה השוטפת, כמו העלאת מסמכים לצורך סיכום או העתקת נתונים לצורך ניתוח, עלולות לחשוף מידע רגיש מבלי שהארגון יוכל לזהות את הסיכון בזמן.
לדברי גיא פישמן, מיישם סייבר בחברת קומסקיור, המפיצה את פתרונות סייפטיקה בישראל, "כלי הבינה המלאכותית כבר נמצאים בשימוש יומיומי בארגונים, והשאלה היא לא אם העובדים ישתמשו בהם, אלא איזה מידע הם יעבירו אליהם. במקרים רבים, פעולות שנועדו לחסוך זמן עלולות להוביל לחשיפה של נתונים רגישים, גם ללא כוונה זדונית. לכן ארגונים צריכים לדעת לזהות את המידע שיוצא מסביבת העבודה, לקבוע מה מותר לשתף ולמנוע העברות שעלולות לסכן את המידע העסקי, מבלי לפגוע בשגרת העבודה".
סייפטיקה מרחיבה את יכולות ההגנה על מידע בשימוש בכלי AI
על רקע הממצאים, הרחיבה סייפטיקה במסגרת עדכון אוקטובר 2026 את יכולות Safetica AI Protection, המשלבות מנגנונים למניעת דליפת מידע (DLP) עם כלי ניהול ובקרה על השימוש בבינה מלאכותית.
במסגרת העדכון נוספו יכולות AI Governance, הכוללות ממשק מרכזי שמאפשר לארגונים לזהות אילו כלי AI נמצאים בשימוש, מי מהעובדים משתמש בהם ואיזה מידע מועבר אליהם, לרבות פעילות בכלים שלא אושרו מראש. המערכת כוללת גם אפשרות להערכת החשיפה של מידע רגיש, באמצעות ניתוח הנתונים הקיימים וקבלת המלצות לצמצום סיכונים.
מדיניות מותאמת ל-ChatGPT, Copilot ו-Claude
לצד יכולות הניטור, הורחבו מנגנוני ה-DLP הייעודיים לכלי בינה מלאכותית, וכעת ניתן להגדיר מדיניות לפי סוג המידע, היישום, המשתמש או המחלקה בארגון. המדיניות חלה על פעולות כמו העלאת קבצים, העתקה והדבקה של תוכן ושליחת הנחיות לכלי AI, כך שניתן, למשל, להתיר שימוש ב-ChatGPT לצורך משימות שוטפות ובמקביל למנוע העברת מסמכים המכילים מידע פיננסי, פרטים אישיים או קוד מקור רגיש. העדכון כולל גם הרחבה של יכולות סיווג המידע באמצעות AI, עם מאות תגיות לזיהוי תוכן רגיש שמנגנונים מסורתיים המבוססים על מילות מפתח וביטויים קבועים עלולים להחמיץ.