מוצרי אבטחת מידע
פורטינט מרחיבה את אבטחת ה-AI באמצעות שירות FortiGuard Inline AI Security
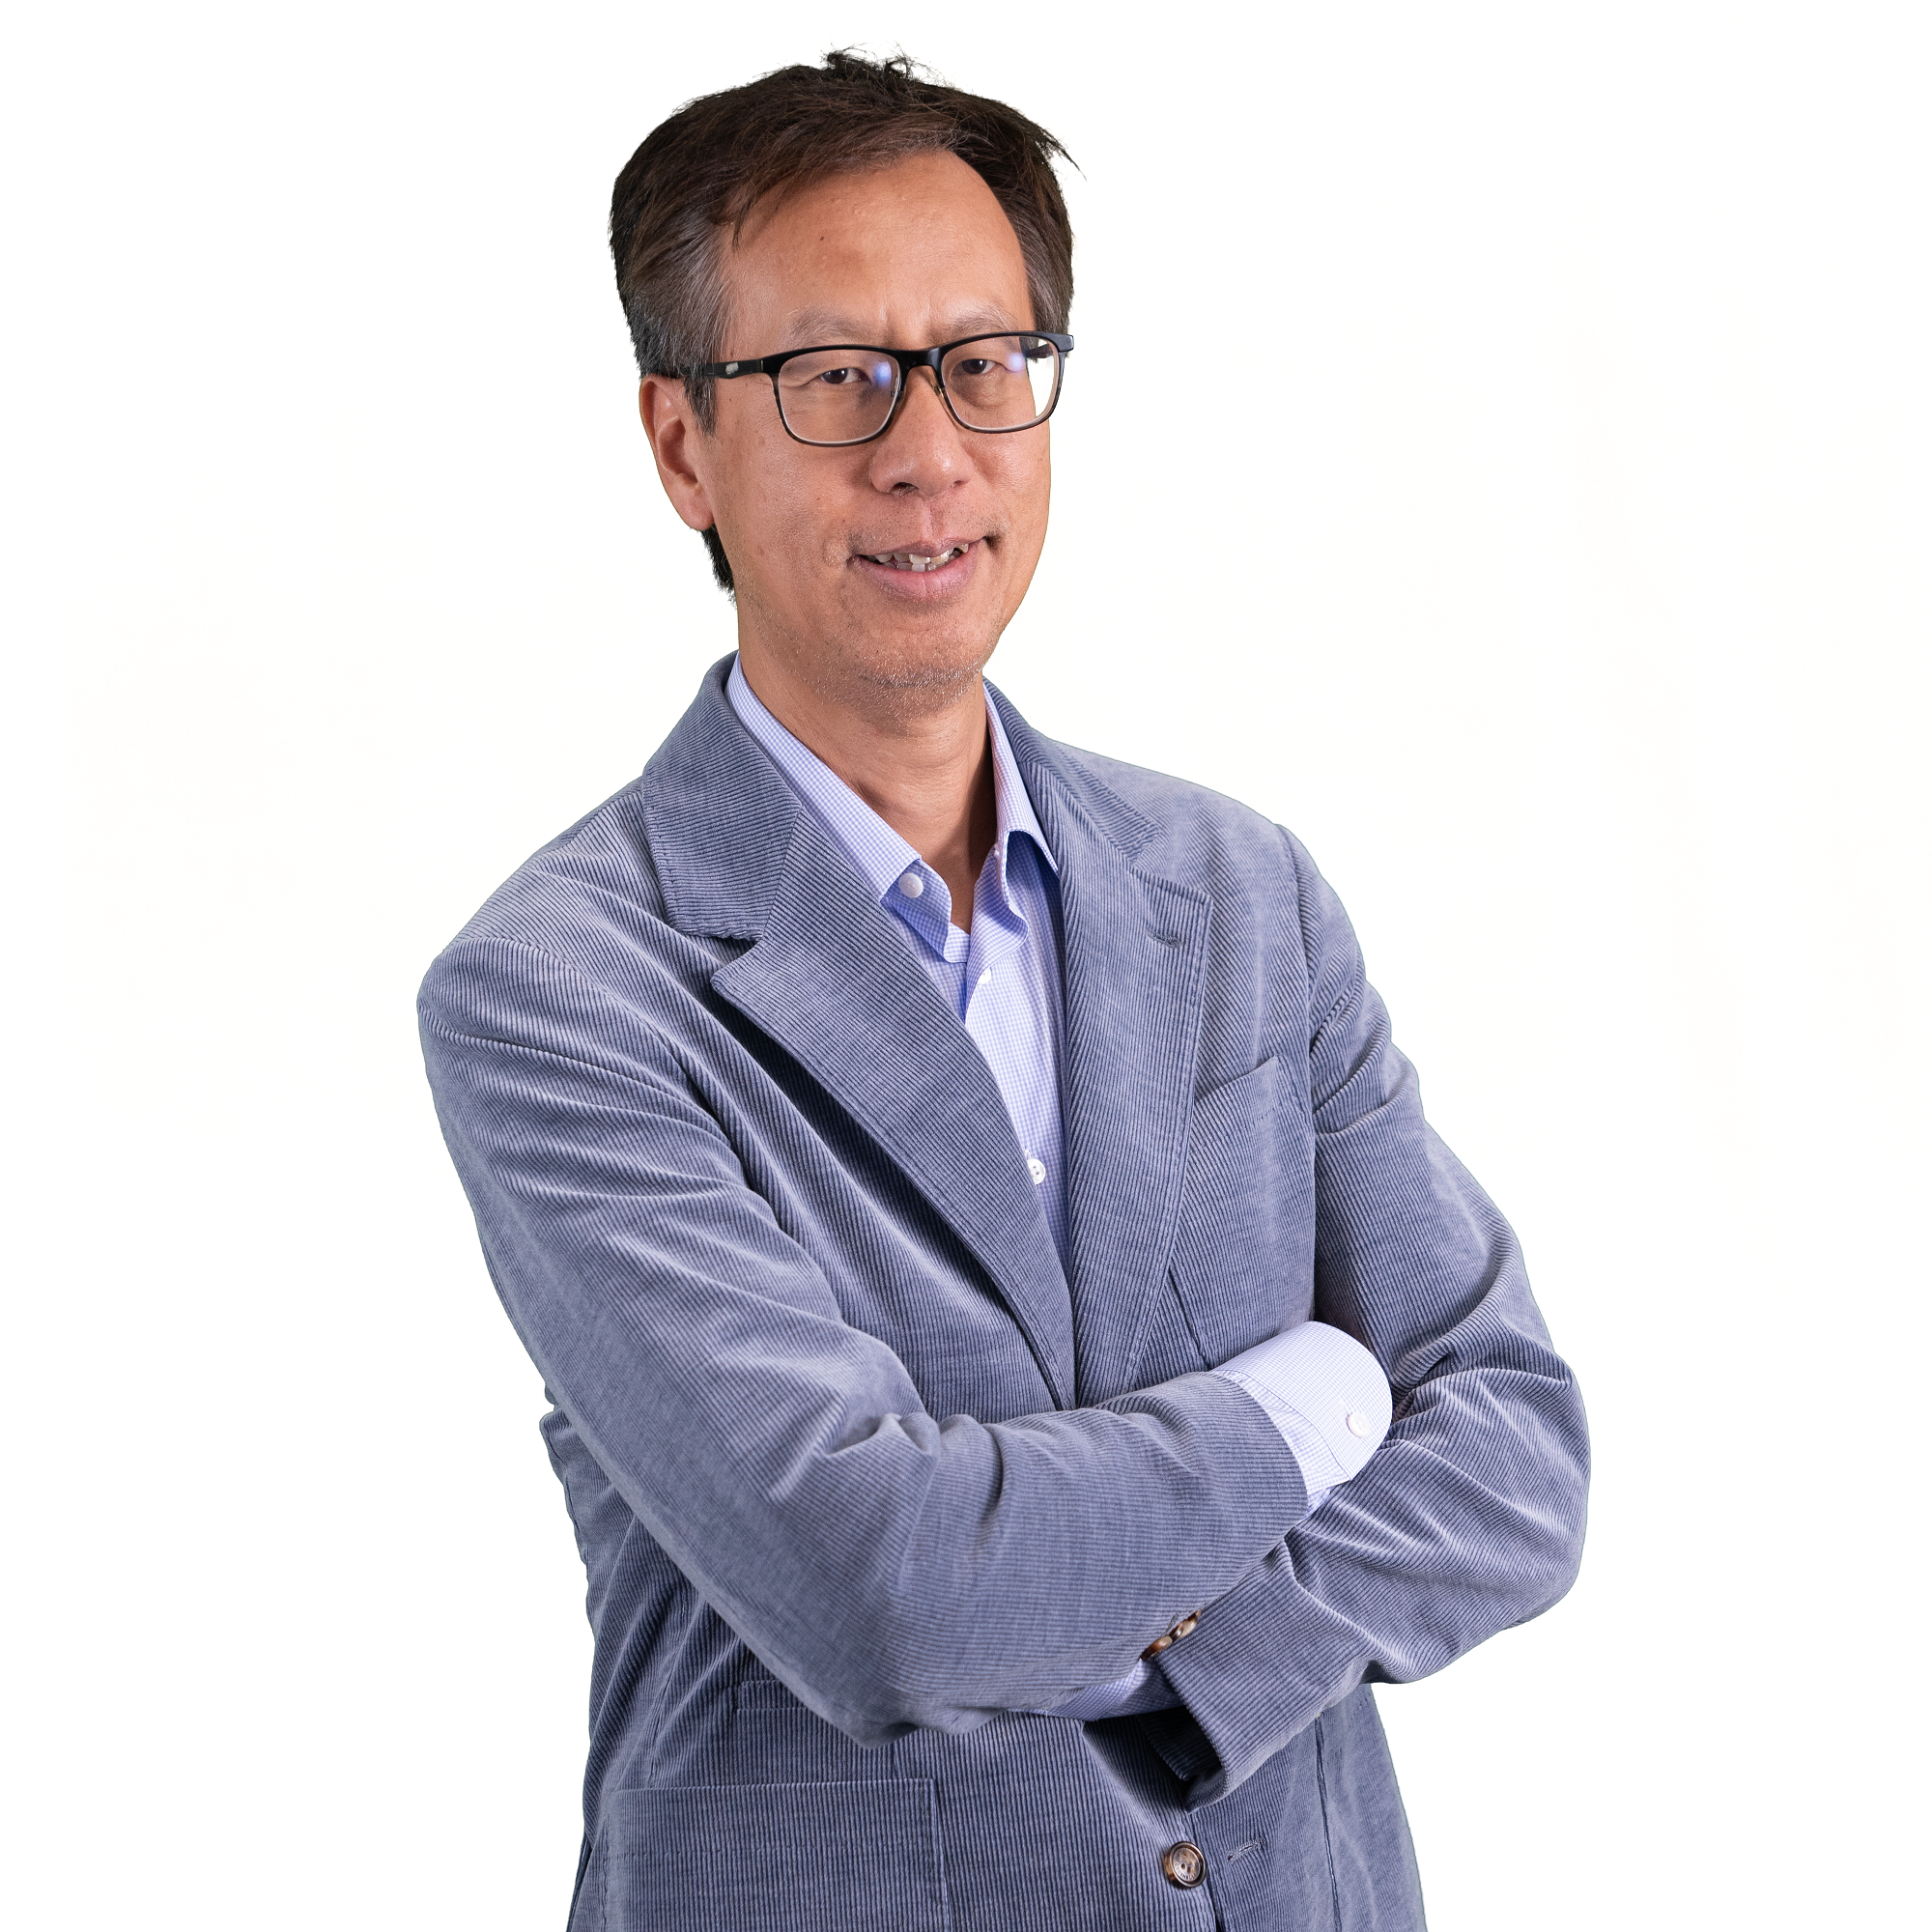
צילום: יח"צ פורטינט
שירות חדש מבוסס ענן מספק מנגנוני ניטור,בקרה, ובדיקת תעבורה מתקדמת להתקני Fortigate
פורטינט (נאסד"ק: FTNT), מובילה עולמית באבטחת סייבר המניעה את האיחוד בין ביצועי תקשורת ואבטחה, הכריזה על שירות אבטחה חדש: FortiGuard Inline AI Security Service. השירות החדש מספק ללקוחות FortiGate יכולות בדיקה ומנגנוני הגנה ובקרה ייעודיים לעולמות ה- AI ישירות כרכיב Inline מבוסס ענן. המטרה היא להגן על ארגונים המשלבים ומריצים יישומי בינה מלאכותית ו-GenAI מפני דליפת מידע רגיש, התקפות כנגד מודלים כגון (Prompt Injection) ועמידה במדיניות אבטחה ארגונית בזמן אמת.
באמצעות שירות FortiGuard Inline AI Security, לקוחות FortiGate נהנים מנראות מעמיקה יותר לפעילות ה-AI ובולמים איומים ייעודיים ל-AI וחשיפת מידע רגיש מתוך התשתית הקיימת. מנגנוני ה-Guardrails מבוססי FortiAIGate בודקים פרומפטים (Prompts) ונתונים בזמן אמת, ואוכפים מדיניות אבטחה, תאימות לרגולציה והגנה על המידע בכלל האינטראקציות עם סוכנים (Agents), מודלי שפה גדולים (LLMs) ורכיבי תקשורת MCP (Model Context Protocol).
השירות מבוסס על FortiAIGate, מערכת ההגנה ל-AI של פורטינט, שמשלבת בין היתר יכולות מהרכישה האחרונה של Virtue AI. הוא מספק אבטחת AI דרך תשתית FortiGate הקיימת, ויכולותיו המרכזיות כוללות:
בדיקת בקשות ותשובות והגנה על מידע רגיש: השירות, המסופק במודל ענן, בודק בקשות ותשובות בזמן אמת ואוכף את מדיניות הארגון בהתאם למודל, ליישום ולתפקיד המשתמש. הבדיקה כוללת טקסט, תמונות, שמע, וידאו וקוד, ומתבצעת, לדברי החברה, במהירות ועם מעט התראות שווא. השירות מזהה 35 סוגים של מידע אישי וחסוי, ויכול להתריע עליהם, לחסום אותם או להסתיר אותם לפני שהם נחשפים.
גילוי סוכנים וכלי AI: השירות מגלה אילו כלי AI וסוכנים פועלים בארגון, כולל כאלה שלא אושרו, ואיך הם מתחברים ליישומים ולנתונים.
ניהול מודלים ותקציב: מנהלים יכולים להגדיר לכל צוות או משתמש אילו מודלים מותרים ומה התקציב שלהם. המערכת מתריעה כשההוצאה מתקרבת למגבלה וחוסמת בקשות כשהיא נחצית, ועוצרת גם התקפות שנועדו לנפח את החשבון על שימוש במודלים. בנוסף, היא שולחת כל בקשה למודל המתאים לפי תוכן, מדיניות ועלות.
מדיניות ותאימות: ניתן להוסיף בלחיצה אחת יותר מ-50 תבניות מוכנות בתחומי פרטיות, מדיניות AI ואבטחה, לצורכי עמידה בתנאי רגולציה. כל הבקשות והתשובות מתועדות לטובת ביקורת.
ארגונים עם דרישות מחמירות יותר, למשל בנושא פרטיות וריבונות נתונים, יכולים להפעיל את FortiAIGate בעצמם בשרתים או בענן שלהם. לדברי החברה, כל הבקשות, התשובות והנתונים נשארים אז בתוך הארגון.
"ארגונים זקוקים לאבטחת AI המסוגלת להתרחב בקצב התואם את מהירות האימוץ של טכנולוגיות אלו ברחבי הארגון. באמצעות הרחבת יכולות הבדיקה המתקדמות ומנגנוני ההגנה (guardrails) באמצעות התקני FortiGate, אנו הופכים את אבטחת ה-AI לזמינה על גבי התשתית שבה הלקוחות כבר משתמשים. פתרון FortiAIGate מהווה את הבסיס לאסטרטגיה רחבה זו, ומעניק ללקוחות גמישות באופן הפריסה והצריכה של אבטחת ה-AI, בהתאם לדרישותיהם בנושאי עלות, ביצועים, פרטיות וריבונות נתונים", אמר מייקל זי, מייסד, נשיא וסמנכ"ל הטכנולוגיות של פורטינט.