חדשות
מתקפת סייבר שהסתתרה בטלוויזיה: 1.3 מיליון ממירים הפכו לכלי בידי פושעי סייבר
חוקרי TrendAI סיפקו מודיעין שסייע לשבש את פעילותה של רשת בוטנט שכללה יותר מ-1.3 מיליון ממירי טלוויזיה נגועים בנוזקה. מבצע בינלאומי בהשתתפות גוגל וחברות אבטחה נוספות הוביל לפירוק הרשת
מובילת אבטחת הסייבר TrendAIבשיתוף עם חברות הטכנולוגיה והסייבר גוגל, Plume, Lumen, HUMAN Security ו-Synthient, לצד המשטרה הלאומית של יפן, הודיעו על מבצע בינלאומי מתואם שהביא לפירוק רשת הבוטנט X.CPE שהסתתרה ביותר מ-1.3 מיליון ממירי טלוויזיה חכמים ביותר מ-200 מדינות. הרשת אפשרה לפושעי סייבר להשתלט מרחוק על מכשירים ולנצל את חיבורי האינטרנט הביתיים של בעליהם לצורך פעילות עבריינית, ללא ידיעתם או הסכמתם. חוקרי TrendAI סיפקו במשך מספר חודשים את המודיעין על תשתיות רשת הבוטנט שתרם למבצע לשיבוש פעילותה.
"מבצעים מסוג זה מוכיחים שהתשתיות שעליהן מסתמכים פושעי סייבר אינן מחוץ להישג ידינו", אמר צ'רלי שניידר, ראש תחום מבצעי שיבוש האיומים בקבוצת מודיעין האיומים של גוגל. "שיבוש פעילותה של רשתX.CPE התאפשר הודות לשיתוף פעולה בין גורמים שונים בתעשייה. זוהי הוכחה לכך ששיתוף פעולה הוא אחד הכלים החזקים ביותר העומדים לרשותנו במאבק באיומים החוצים גבולות גיאוגרפיים וענפי תעשייה".
בניגוד למתקפות סייבר שבהן המשתמש נדרש ללחוץ על קישור זדוני או להתקין אפליקציה נגועה, במקרה זה הנוזקה הוטמעה בקושחה (firmware) של המכשירים עוד בשלב הייצור, לפני שהגיעו לבתי הלקוחות. היא אף תוכננה לחמוק מבדיקות אבטחה המבוצעות לפני שיווק המוצרים. כך, צרכנים שרכשו ממיר טלוויזיה תמים לכאורה קיבלו למעשה מכשיר שכבר הכיל מנגנון המאפשר לגורמים עברייניים להפעילו מרחוק.
החיבור הביתי לאינטרנט הפך למקור הכנסה עבור פושעי הסייבר
מפעילי הרשת ניצלו את המכשירים למכירה חוזרת של רוחב פס, הונאות פרסום, הפצת תוכני וידאו והתקנת דלתות אחוריות שאפשרו גישה נוספת למכשירים. באמצעות שירותי פרוקסי ביתיים, הם העבירו תעבורת אינטרנט של גורמים אחרים דרך כתובות ה-IP של המשתמשים, באופן שאפשר להסוות פעילות זדונית כאילו מקורה בחיבור אינטרנט ביתי רגיל.
החוקרים זיהו גם יכולות לאיסוף מידע על המכשירים, הרשתות והחשבונות, לצד מנגנונים לשמירה על גישה מרחוק לאורך זמן. המשמעות היא שגם ממיר טלוויזיה שפועל כרגיל ומציג תכנים ללא הפרעה עלול לשמש במקביל לפעילות עבריינית, מבלי שבעליו יבחין בכך.
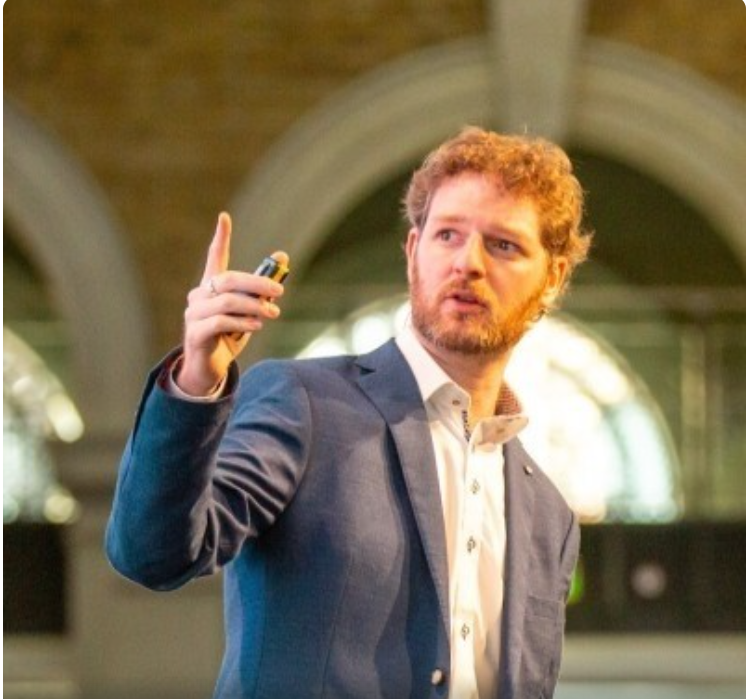
רוברט מקארדל, מנהל מחקר פשיעת הסייבר ב-TrendAI – צילום יח"צ
במסגרת המבצע שילבו החברות מודיעין איומים, ניתוח נוזקות ונתוני תעבורת רשת, ופעלו לשיבוש התשתיות ששימשו את מפעילי הבוטנט. בין היתר הושבתו דומיינים ששימשו כשרתי פיקוד ושליטה להפעלת רכיבים זדוניים. לדברי גוגל, מאחר שהתשתיות הללו שימשו עבריינים גם מחוץ לרשתX.CPE , השבתתן צפויה לנתק את הגישה לפחות ל-10 מיליון מכשירים נגועים נוספים. בעקבות החשיפה עדכנה גוגל את תהליכי בדיקות האבטחה שלה ואסרה על היצרן האחראי, לרבות חברות קשורות עתידיות, לייצר מכשירים הכוללים אפליקציות Google המותקנות מראש.
לדברי רוברט מקארדל, מנהל מחקר פשיעת הסייבר ב-TrendAI, "אנו מברכים על הפעולה הנחושה של גוגל להסרת האיום הזה. המחקר שלנו זיהה יותר מ-1.3 מיליון מכשירים שנפגעו מהקמפיין. המשמעות היא מיליוני משקי בית ועסקים שכלל לא היו מודעים לכך שהציוד שלהם משמש כלי עזר לפעילות עבריינית, בין אם להונאת מפרסמים ובין אם לניצול חיבורי האינטרנט שלהם לביצוע מתקפות נוספות באמצעות שירותי פרוקסי ביתיים, שבדרך כלל כוללות גם גניבת זהות והתחזות לאנשים באזור הגיאוגרפי שלהם. הפעולה של גוגל ושותפיה למחקר מהווה פגיעה משמעותית ביכולותיהם של התוקפים, וחוקרי TrendAI ימשיכו לעקוב אחריהם מקרוב, אם ינסו להקים מחדש את התשתית שלהם".
המבצע מדגיש את הסיכונים הגוברים בשרשרת האספקה של מכשירים מחוברים: גם מוצר חדש שנרכש באופן רגיל עלול להכיל תוכנה זדונית שהותקנה בו מראש. לדברי השותפים למבצע, שיתוף פעולה בין חברות טכנולוגיה, חוקרי אבטחה ורשויות אכיפה חיוני לזיהוי איומים מסוג זה ולשיבוש פעילותן של רשתות פשיעה חוצות גבולות.
למחקר TrendAI:
TrendAI™ Research Helps Disrupt Botnet of More Than 1.3 Million Pre-Infected Set-Top Boxes