חדשות
מחקר TrendAI חושף: אתרי אינטרנט יכולים לנצל את יכולות ה-AI של Google Chrome ללא ידיעת המשתמש
חוקרי TrendAI מצאו כי מודל הבינה המלאכותית המובנה בדפדפן מאפשר לאתרים להפעיל יכולות AI על חשבון משאבי המחשב של הגולשים, ללא בקשת אישור או התראה
מחקר של מובילת אבטחת הסייבר הארגוני TrendAI חושף סיכוני אבטחה הנובעים משילוב מודלים של בינה מלאכותית ישירות ב-Google Chrome. על פי המחקר, שחובר על ידי קיריל גלפנד, אוונגליסט AI ואדריכל פתרונות אבטחה בכיר ב-TrendAI ישראל, וחוקרי האיומים הבכירים פיודור ירוצ'קין, ולדימיר קרופוטוב ודייויד תיוליס, הדפדפן הופך בהדרגה לפלטפורמה עצמאית להפעלת יישומי AI, אך השינוי מייצר גם הזדמנויות חדשות לניצול לרעה של משאבי המחשב ולתקיפות סייבר.
חוקרי החברה גילו כי הדפדפן מוריד למחשבים מתאימים מודל AI מקומי מסוג Gemini Nano, בנפח של כ-4.27 גיגה-בייט, ללא בקשת אישור מפורשת מהמשתמש. לאחר התקנתו, כל אתר אינטרנט מאובטח בפרוטוקול HTTPS יכול להפעיל את המודל באמצעות ממשקי JavaScript, ללא התראה, חיווי על השימוש או הגבלה על היקף הפעילות. המשמעות היא שאתר אינטרנט שבו מבקר המשתמש עשוי להפעיל יכולות בינה מלאכותית תוך שימוש במעבד ובמשאבי המחשב שלו, גם כאשר המשתמש כלל אינו מודע לכך.
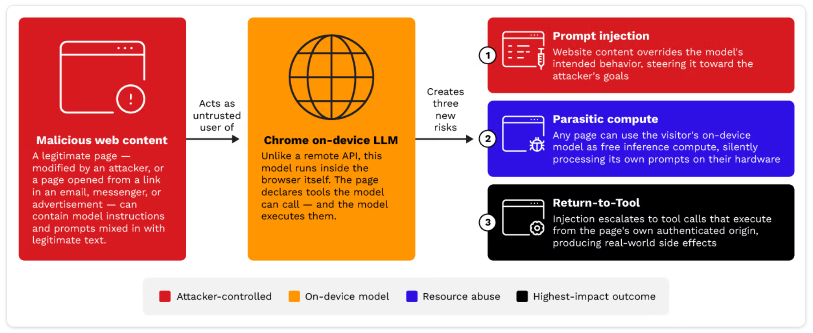
שלושה סיכוני אבטחה מרכזיים:
הסיכון הראשון: מניפולציות על מודל הבינה המלאכותית. החוקרים הדגימו כיצד ניתן להטמיע בדפי אינטרנט הוראות זדוניות המשפיעות על התנהגות מודל ה-AI של Chrome, באמצעות מתקפות מסוג Prompt Injection.
בבדיקות שנערכו על ממשקי סיכום וכתיבה, הצליחו החוקרים לגרום למודל לסטות מהמשימה המקורית ולהתייחס להוראות שהוטמעו בתוכן האתר כאילו היו הוראות לגיטימיות. החוקרים הצליחו גם לעקוף את מנגנון זיהוי ההונאות המקומי שהיה קיים בדפדפן בעת הבדיקות. עם זאת, גוגל החליפה בהמשך את המנגנון המקומי במודל מבוסס ענן בגרסה 156 של Chrome.
הסיכון השני: ניצול משאבי המחשב ללא ידיעת המשתמש. המחקר מצביע על אפשרות לשימוש ביכולות העיבוד של מחשבי גולשים לצורך ביצוע משימות AI עבור גורמים חיצוניים, ללא הסכמתם.
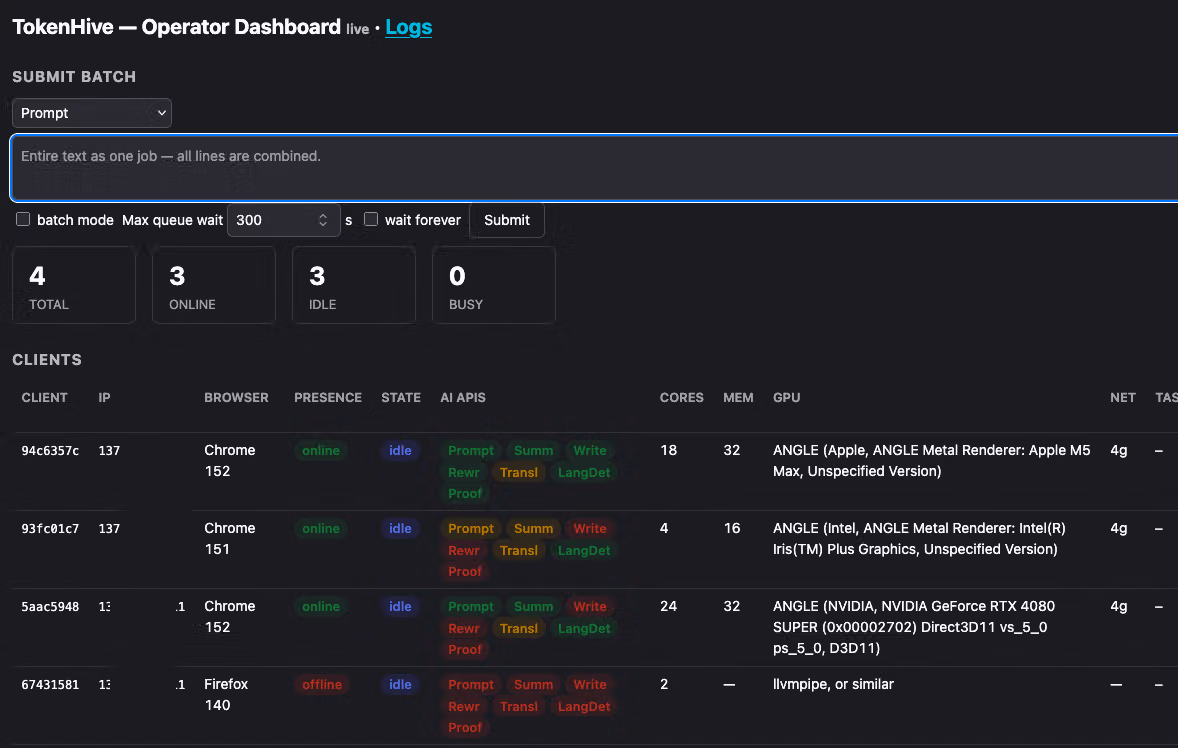
בבדיקות שערכו החוקרים, מחשבים המצוידים בכרטיסים גרפיים ברמת ביניים הפיקו בממוצע כ-30 טוקנים בשנייה, שהם כ-108 אלף טוקנים בשעה. החוקרים אף פיתחו מערכת הדגמה בשם TokenHive, הממחישה כיצד ניתן לחבר מחשבים של מבקרים באתר לרשת מבוזרת המבצעת משימות AI עבור מפעיל חיצוני.
לדברי החוקרים, מדובר במנגנון המזכיר את תופעת כריית המטבעות הקריפטוגרפיים באמצעות דפדפנים, שבה אתרים ניצלו את כוח העיבוד של גולשים ללא ידיעתם. בשלב זה, לא אומת ניצול פעיל של השיטה במסגרת מתקפות בעולם האמיתי.
הסיכון השלישי: הפעלת כלים ופעולות ללא אישור המשתמש. החוקרים בחנו גם יכולת ניסיונית המאפשרת למודל AI להפעיל פונקציות וכלים שהוגדרו על ידי יישומי אינטרנט. לפי המחקר, תוקף עשוי להטמיע בדף הוראות שיגרמו למודל ליזום קריאה לכלי באמצעות פרמטרים שנבחרו על ידי התוקף. בהתאם לאופן שבו האתר מממש את היכולת, הדבר עלול להוביל לפעולות כגון שליחת הודעות, גישה למידע או הפעלת ממשקים פנימיים. עם זאת, החוקרים מדגישים כי יכולת זו עדיין ניסיונית, אינה מופעלת כברירת מחדל, וכי שרשרת תקיפה מלאה מסוג זה טרם הודגמה או אומתה בשטח.
האתגר לארגונים: הדפדפן הופך לתשתית AI
אחת המסקנות המרכזיות של המחקר היא שהסיכונים אינם נובעים מפרצת תוכנה נקודתית, אלא ממאפייני התכנון של שילוב הבינה המלאכותית בדפדפן. בניגוד לשירותי AI בענן, שבהם ניתן להגדיר הרשאות, מגבלות שימוש ומנגנוני ניטור, יכולות ה-AI המקומיות של Chrome אינן מספקות כיום אותה רמת בקרה פרטנית.
החוקרים ממליצים למנהלי אבטחת מידע לבחון את מדיניות השימוש במודלי AI מקומיים, למפות יישומים ארגוניים המפעילים יכולות אלה ולהתייחס לדפדפן כאל סביבת הרצה של AI המחייבת פיקוח ואבטחה. בנוסף, הם קוראים ליצרני הדפדפנים להוסיף מנגנוני הסכמה מפורשים, חיווי ברור כאשר מודל AI פועל, הגבלות שימוש לפי אתר ובקרות על הפעלת כלים.
המסקנה המרכזית של החוקרים היא שככל שהבינה המלאכותית הופכת לחלק בלתי נפרד מהדפדפן, כך נדרש שינוי בתפיסת האבטחה הארגונית: לא רק להגן על המידע שהמשתמש צורך ברשת, אלא גם על יכולות ה-AI ומשאבי המחשוב שאתרי אינטרנט יכולים להפעיל במחשבו.
"השיח סביב Shadow AI – שימוש של עובדים בכלי בינה מלאכותית ללא ידיעת הארגון, אישורו או פיקוחו – הולך וגובר לאחרונה. אבל המחקר שלנו מראה שזו רק התמונה החלקית", אומר גלפנד. "כיום, הפעלת AI ללא ידיעת הארגון כבר אינה מחייבת פעולה יזומה של העובד. הדפדפן יכול להוריד מודל AI מקומי, וקוד של אתר אינטרנט שבו העובד מבקר יכול להפעיל אותו ברקע, ללא ידיעתו. מכיוון שהעיבוד מתבצע במחשב עצמו, אין בהכרח תקשורת עם שירות AI חיצוני שניתן לזהות או לחסום, אין צורך במפתחAPI , וכלי הניטור המסורתיים לזיהוי Shadow AI עלולים שלא להבחין בפעילות כלל. זהו אתגר אבטחה חדש, שמחייב ארגונים להרחיב את יכולות הנראות והבקרה שלהם גם לפעילות AI המתבצעת ישירות בדפדפן".